[DTT Alerta de seguridad] Vulnerabilidad crítica en el kernel de Linux permite tomar control remoto de servidores
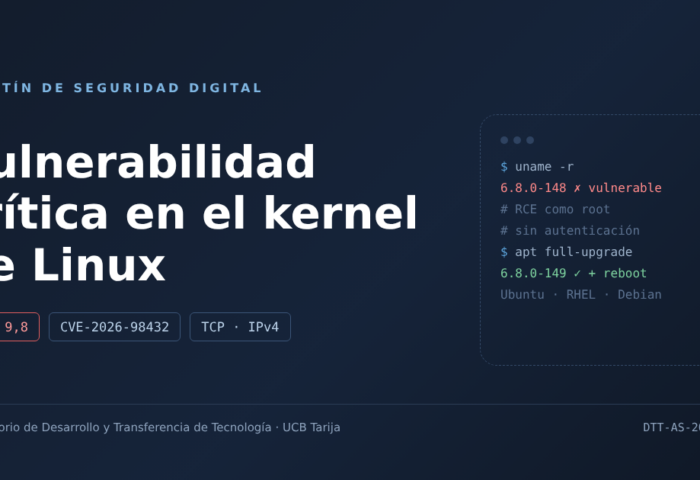
Una falla crítica en el kernel de Linux (CVE-2026-98432, CVSS 9,8) permite a un atacante remoto ejecutar código como root sin autenticarse. Ubuntu y RHEL aún no tienen parche; Debian, Oracle Linux y Amazon Linux ya lo publicaron.